PostgreSQL Plug-in
Mit dem PostgreSQL Plug-in verbindet der OPC Router eine PostgreSQL-Datenbank mit anderen Systemen und Datenquellen. Sie können Daten lesen, schreiben, aktualisieren und löschen sowie SQL-Abfragen und gespeicherte Prozeduren ausführen. Die Verbindung lässt sich zusätzlich über SSL absichern.
Das PostgreSQL Plug-in unterstützt keine benutzerdefinierten Datentypen und kein JSON als Datentyp.
Die eigentliche Datenübertragung wird über die generischen relationalen Transferobjekte und Trigger umgesetzt. Filterausdrücke sind unter Datenbank-Filteroperatoren beschrieben, durchgängige Beispiele unter Beispiele und Konzepte.
Verbindungseinstellungen
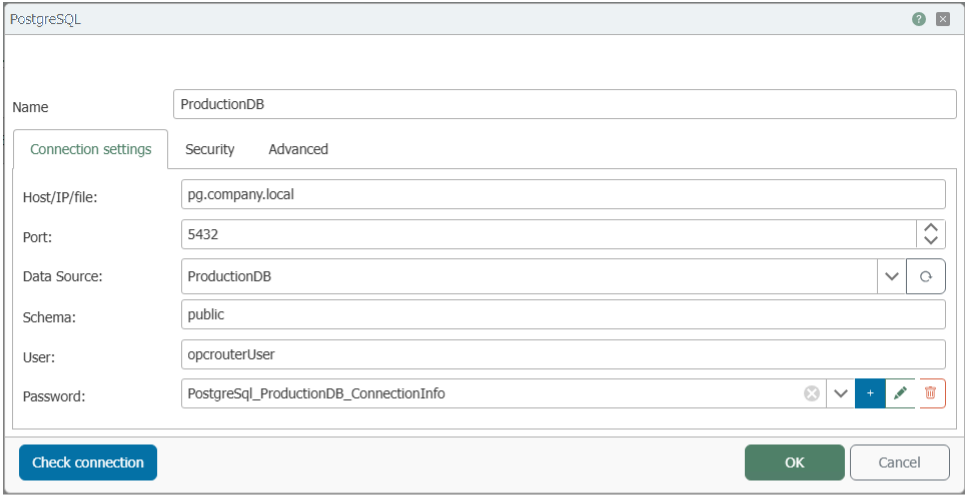
| Eigenschaft | Beschreibung |
|---|---|
| Name | Beliebiger Name, unter dem dieser Datenbankserver in der Verbindungsprojektierung erscheint. Wählen Sie einen Namen, der für Sie während der Verbindungsprojektierung eindeutig ist. |
| Host/IP/Datei | Servername oder IP-Adresse des PostgreSQL-Servers, zu dem der OPC Router die Verbindung aufbauen soll. |
| Port | Netzwerkport der Datenbankverbindung. Bei PostgreSQL ist standardmäßig meist Port 5432 eingestellt. |
| Datenquelle | Name der Datenbank, die der OPC Router auf diesem Server verwenden soll. |
| Schema | PostgreSQL-Schema, das verwendet werden soll. Das Standardschema in PostgreSQL ist public. |
| Benutzer | Benutzername für die Anmeldung am PostgreSQL-Server. |
| Passwort | Passwort für den angegebenen Benutzer, hinterlegt als Secret. |
Sicherheit
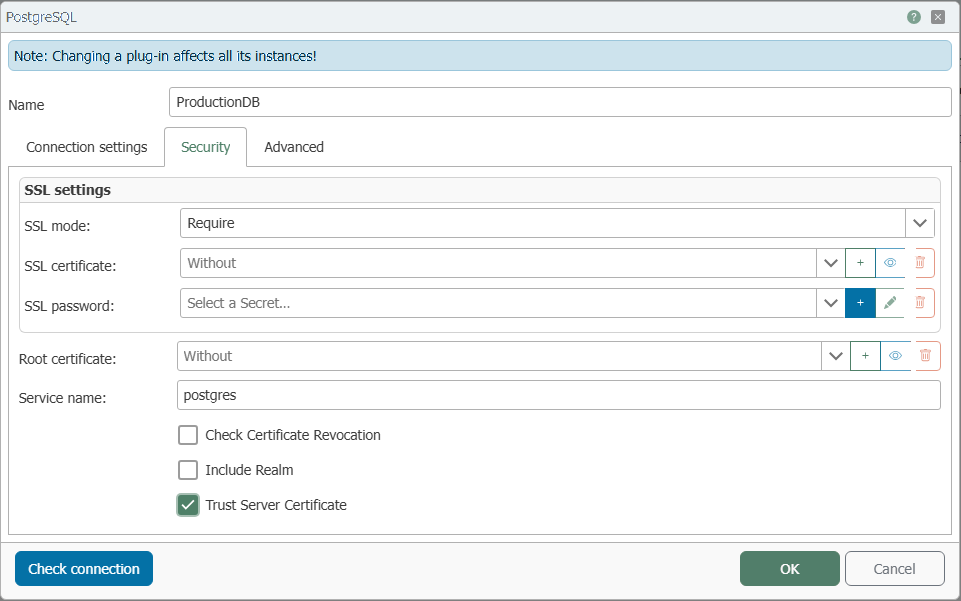
| Eigenschaft | Beschreibung |
|---|---|
| SSL Modus | Legt fest, wie die SSL-Verbindung verwaltet wird. Eine Erklärung der Optionen finden Sie hier. |
| SSL Zertifikat | Auswahl eines SSL-Client-Zertifikats aus der Drop-down-Liste, das der OPC Router mitsendet. |
| SSL Passwort | Passwort für den Zugriff auf den privaten Schlüssel des Client-Zertifikats, das während des SSL-Handshakes an den Server gesendet wird. |
| Root Zertifikat | Auswahl eines Root-Zertifikats (CA) aus der Drop-down-Liste, das der OPC Router mitsendet. |
| Servicename | Kerberos-Dienstname des PostgreSQL-Servers. |
| Zertifikatswiderruf überprüfen | Aktivieren, wenn die Zertifikatswiderrufsliste während der Authentifizierung geprüft werden soll (standardmäßig deaktiviert). |
| Bereich einschließen | Aktivieren, wenn der Kerberos-Realm für die Authentifizierung verwendet werden soll. |
| Serverzertifikat vertrauen | Aktivieren, wenn dem Serverzertifikat vertraut werden soll, ohne es zu validieren. |
Erweitert
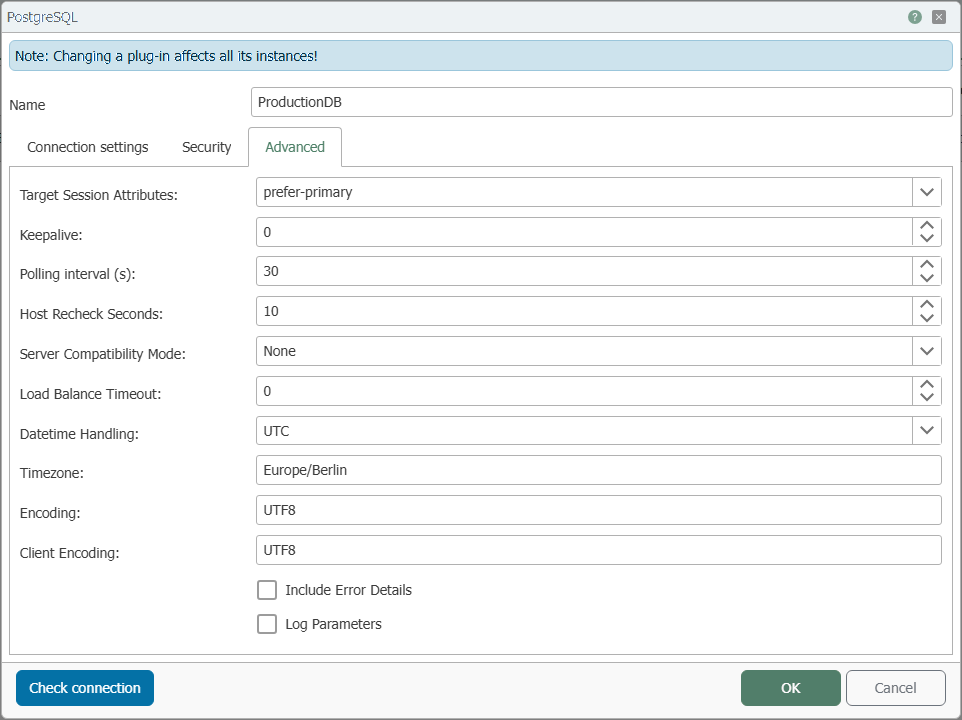
| Eigenschaft | Beschreibung |
|---|---|
| Target Session Attributes | Bestimmt den bevorzugten PostgreSQL-Zielserver-Typ. |
| Keepalive | Intervall in Sekunden, in dem aufeinanderfolgende Keepalive-Pakete gesendet werden, wenn keine Bestätigung empfangen wird. |
| Polling Intervall (s) | Zeitabstand in Sekunden, in dem der OPC Router die Datenbank zyklisch auf Änderungen prüft. |
| Host-Überprüfungsintervall | Legt fest, wie lange der Cache-Zustand des Hosts als gültig angesehen wird. |
| Serverkompatibilitätsmodus | Beschreibt den Serverkompatibilitätsmodus. Keine: kein spezieller Modus aktiv. NoTypeLoading: der Server unterstützt nicht das vollständige Laden von Typen aus den PostgreSQL-Katalogen. Redshift: der Server ist eine Amazon-Redshift-Instanz. |
| Load Balance Timeout | Maximale Gesamtlebensdauer von Verbindungen (in Sekunden). Verbindungen, die diesen Wert überschreiten, werden zerstört, anstatt in den Pool zurückgegeben zu werden. Dies ist in Clusterkonfigurationen nützlich, um einen Lastausgleich zwischen einem laufenden Server und einem gerade online geschalteten Server zu erzwingen. |
| Datetime-Handling | Legt fest, wie der OPC Router Zeitstempel beim Lesen und Schreiben interpretiert. Eine Erklärung der Optionen finden Sie hier. |
| Zeitzone | Zeitzone der PostgreSQL-Sitzung im Olson/IANA-Datenbankformat. |
| Kodierung | Legt das Encoding zum Kodieren/Dekodieren von PostgreSQL-Stringdaten fest. |
| Client-Kodierung | Legt den vom Client verwendeten PostgreSQL-Zeichensatz fest. |
| Fehlerdetails einschließen | Wenn diese Option aktiviert ist, werden PostgreSQL-Fehlerdetails mit aufgenommen. Diese können sensible Daten enthalten. |
| Parameter loggen | Wenn diese Option aktiviert ist, werden Parameterwerte bei der Ausführung von Befehlen protokolliert. |
SSL Mode
Der SSL Mode bestimmt, wie die SSL-Verbindung verwaltet wird.
- Disable: SSL ist deaktiviert. Wenn der Server SSL erfordert, schlägt die Verbindung fehl.
- Allow: Bevorzugt Nicht-SSL-Verbindungen, wenn der Server sie zulässt, erlaubt aber auch SSL-Verbindungen.
- Prefer (Standard): Bevorzugt SSL-Verbindungen, wenn der Server sie zulässt, erlaubt aber auch Verbindungen ohne SSL.
- Require: Die Verbindung schlägt fehl, wenn der Server SSL nicht unterstützt.
- VerifyCA: Die Verbindung schlägt fehl, wenn der Server SSL nicht unterstützt. Überprüft außerdem das Serverzertifikat.
- VerifyFull: Die Verbindung schlägt fehl, wenn der Server SSL nicht unterstützt. Überprüft außerdem das Serverzertifikat gegen den Hostnamen.
Datetime-Handling
Legt fest, wie der OPC Router mit Zeitstempeln umgeht. Wir empfehlen die Verwendung von UTC.
- Unspecified (Standard): Der Zeitstempel wird ohne zusätzliche Umrechnung übernommen.
- Local: Der Zeitstempel wird als lokale Uhrzeit des Systems behandelt.
- UTC: Der Zeitstempel wird als UTC-Zeit behandelt bzw. konvertiert. In vielen Projekten die sicherste Wahl, weil UTC unabhängig von Sommer- und Winterzeit ist.