SAP HANA Plug-in
Mit dem SAP HANA Plug-in verbindet der OPC Router eine SAP-HANA-Datenbank mit anderen Systemen und Datenquellen. Sie können Daten lesen, schreiben, aktualisieren und löschen sowie SQL-Abfragen und gespeicherte Prozeduren ausführen. Die Verbindung lässt sich zusätzlich über SSL absichern.
Die eigentliche Datenübertragung wird über die generischen relationalen Transferobjekte und Trigger umgesetzt. Filterausdrücke sind unter Datenbank-Filteroperatoren beschrieben, durchgängige Beispiele unter Beispiele und Konzepte. Die erweiterten Verbindungsparameter und das Klammer-Verhalten sind für alle relationalen Datenbank-Plug-ins gleich und unter Gemeinsame Verbindungseinstellungen beschrieben.
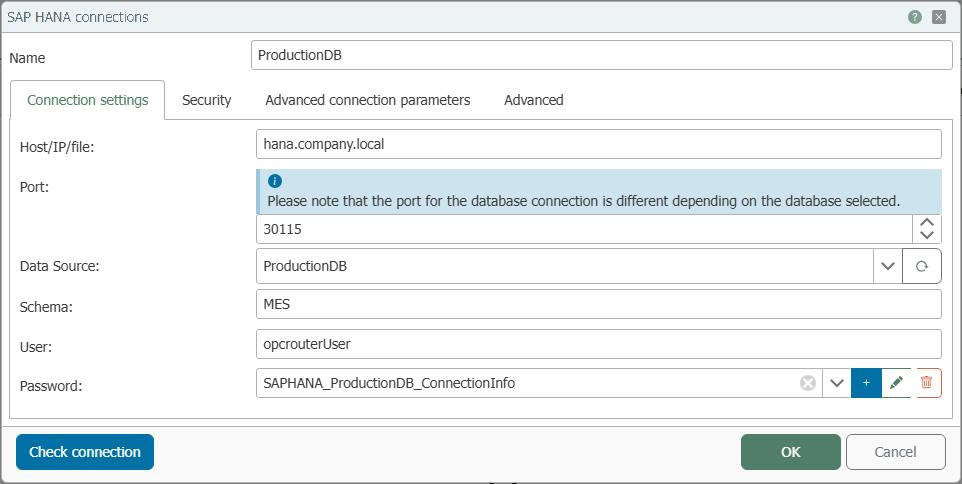
Verbindungseinstellungen
| Eigenschaft | Beschreibung |
|---|---|
| Name | Beliebiger Name, unter dem dieser Datenbankserver in der Verbindungsprojektierung erscheint. Wählen Sie einen Namen, der für Sie während der Verbindungsprojektierung eindeutig ist. |
| Host/IP/Datei | Servername oder IP-Adresse des SAP-HANA-Servers, zu dem der OPC Router die Verbindung aufbauen soll. |
| Port | Netzwerkport der Datenbankverbindung. Bei SAP HANA hängt der Port von der Instanznummer und der gewählten Datenbank ab (Schema 3<Instanznummer>15, z. B. 30015). |
| Datenquelle | Name der Datenbank, die der OPC Router auf diesem Server verwenden soll. |
| Schema | Datenbankschema, das der OPC Router verwenden soll. |
| Benutzer | Benutzername für die Anmeldung am SAP-HANA-Server. |
| Passwort | Passwort für den angegebenen Benutzer, hinterlegt als Secret. |
Der Port für die Datenbankverbindung unterscheidet sich je nach ausgewählter Datenbank bzw. Instanz.
Sicherheit
Auf dem Reiter „Sicherheit“ konfigurieren Sie die Transportverschlüsselung (SSL/TLS) und das Authentifizierungsverfahren.
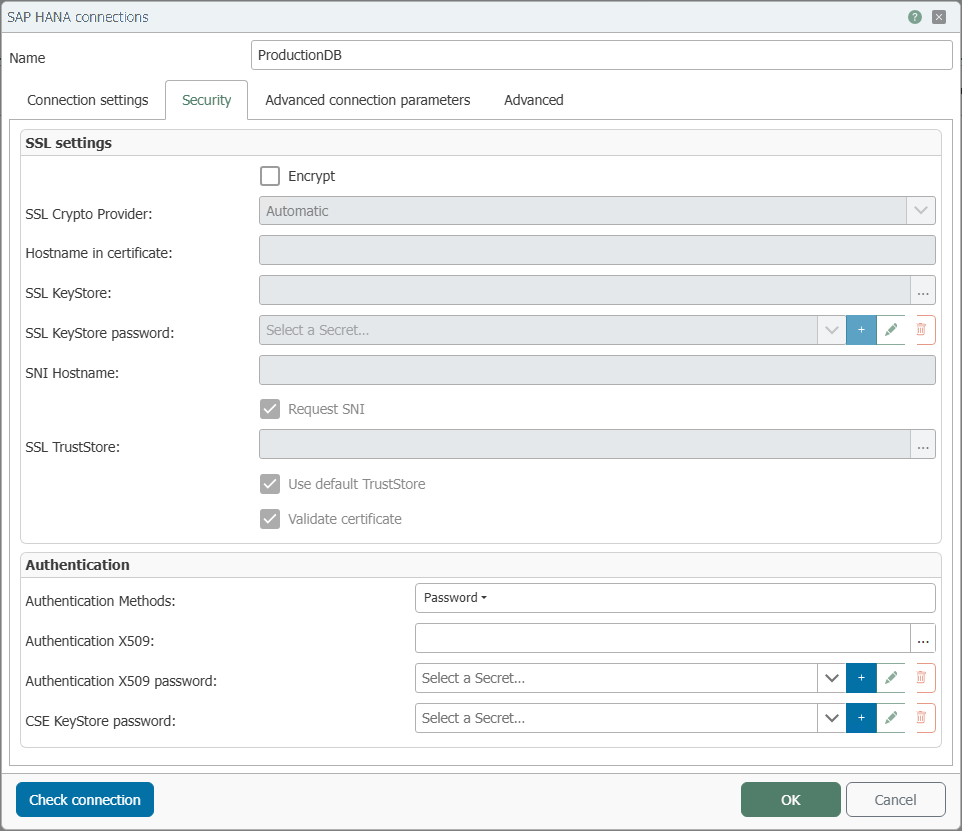
SSL-Einstellungen
Die SSL-Felder sind erst aktiv, wenn die Option „Verschlüsseln“ gesetzt ist.
| Eigenschaft | Beschreibung |
|---|---|
| Verschlüsseln | Aktiviert die verschlüsselte (SSL/TLS-)Verbindung zum SAP-HANA-Server. Erst danach sind die übrigen SSL-Felder aktiv. |
| SSL Crypto Provider | Kryptografie-Anbieter für die SSL-Verbindung (z. B. Automatisch, OpenSSL oder commoncrypto). |
| Hostname im Zertifikat | Erwarteter Hostname im Serverzertifikat, falls er vom konfigurierten Hostnamen abweicht. |
| SSL KeyStore | Keystore mit dem Client-Zertifikat, das der OPC Router vorlegt. |
| SSL KeyStore-Passwort | Passwort für den Keystore, hinterlegt als Secret. |
| SNI Hostname | Hostname für Server Name Indication (SNI) beim TLS-Handshake. |
| SNI anfordern | Fordert beim Handshake Server Name Indication an. |
| SSL TrustStore | Truststore mit den vertrauenswürdigen CA-Zertifikaten zur Prüfung des Serverzertifikats. |
| Standard-TrustStore verwenden | Verwendet den Standard-Truststore des Systems statt eines eigenen. |
| Zertifikat validieren | Prüft das Serverzertifikat gegen den Truststore. |
Authentifizierung
| Eigenschaft | Beschreibung |
|---|---|
| Authentifizierungsmethoden | Legt das Anmeldeverfahren fest, im Standard Password (Benutzername und Passwort). Für zertifikatsbasierte Anmeldung ist X.509 wählbar. |
| X.509-Authentifizierung | Zertifikat bzw. Keystore für die X.509-Authentifizierung. |
| X.509-Passwort | Passwort für das X.509-Zertifikat, hinterlegt als Secret. |
| CSE KeyStore-Passwort | Passwort für den Keystore der clientseitigen Verschlüsselung (Client-Side Encryption), hinterlegt als Secret. |